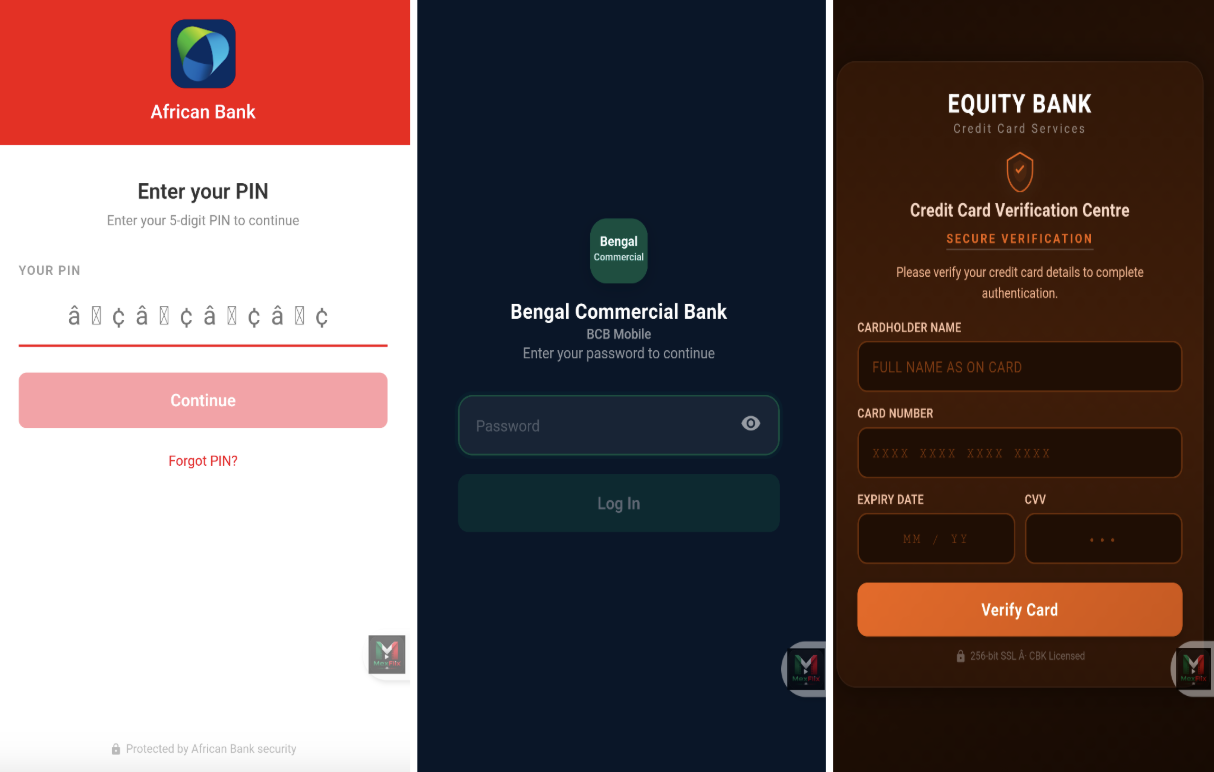
THE ToxicPanda 2.0 banking Trojan is a malicious malware targeting Android users across 349 financial applications in 16 countries. It uses deceptive overlays to steal login credentials, employing techniques like Accessibility Service abuse to gain permissions silently. Distributed via AWS-hosted buckets as fake system updates, it can execute 167 remote commands, including changing device passwords and exfiltrating sensitive data. Defense against this threat involves monitoring application permissions and deploying advanced mobile threat detection solutions.
ToxicPanda 2.0 Android Trojan Steals Banking Data via Fake Updates
CyberSIXT Evidence Panel
Primary Source
 zimperium.com
Article by CyberSIXT
Timeline Coverage
Swipe to explore timeline
-
Android 17 Blocks Unverified Apps From Abusing Accessibility Tools
thehackernews.com
-
RatHat Android Trojan Evolves C2 to Evade Detection and Target Banks
infosecurity-magazine.com
-
RatHat Android Trojan Uses Gemini AI to Identify Lucrative Victims
-
Android Banking Trojan RemControl Targets Customers Across Seven Countries
securityonline.info
-
ToxicPanda 2.0 Android Trojan Steals Banking Data via Fake Updates
-
ToxicPanda 2.0 expands to 349 finance apps via Android debug
darkreading.com
-
ToxicPanda 2.0 can take over your Android phone and banking apps
malwarebytes.com
-
ToxicPanda 2.0 malware hits 349 banking apps via Android VPN flaw
securityaffairs.com
-
New Android and Windows banking trojans hit banks worldwide
securityweek.com
-
ToxicPanda 2.0 and GoldDigger raise Android banking fraud fears
-
Android Trojan ToxicPanda 2.0 now hits 140 apps, 349 banks